
Actualités
Panorama est certifié ANSSI, votre déploiement ne l'est pas
, Paul de Poix
La certification ANSSI de Panorama porte sur le produit, dans une architecture cible précise. Elle ne dit rien de la façon dont l’application finit par être installée chez le client. Et au fil des audits d’applications Panorama, sur des sites et des intégrateurs différents, nous voyons presque toujours la même chose : aucune protection activée. Pas de mot de passe, paramétrage non chiffré.
Le raccourci de mise en service est compréhensible : on livre, on corrige, on redéploie, activer le chiffrement à chaque itération ralentirait tout le monde. L’oubli, une fois le site livré, l’est beaucoup moins. Voici les quatre réflexes à activer à la livraison.
1. Activer la protection de l’application
À la livraison : passer le niveau de protection sur « Intégrité et chiffrement de l’application » et définir le mot de passe en écriture. Quelques minutes, et le paramétrage n’est plus lisible en clair.
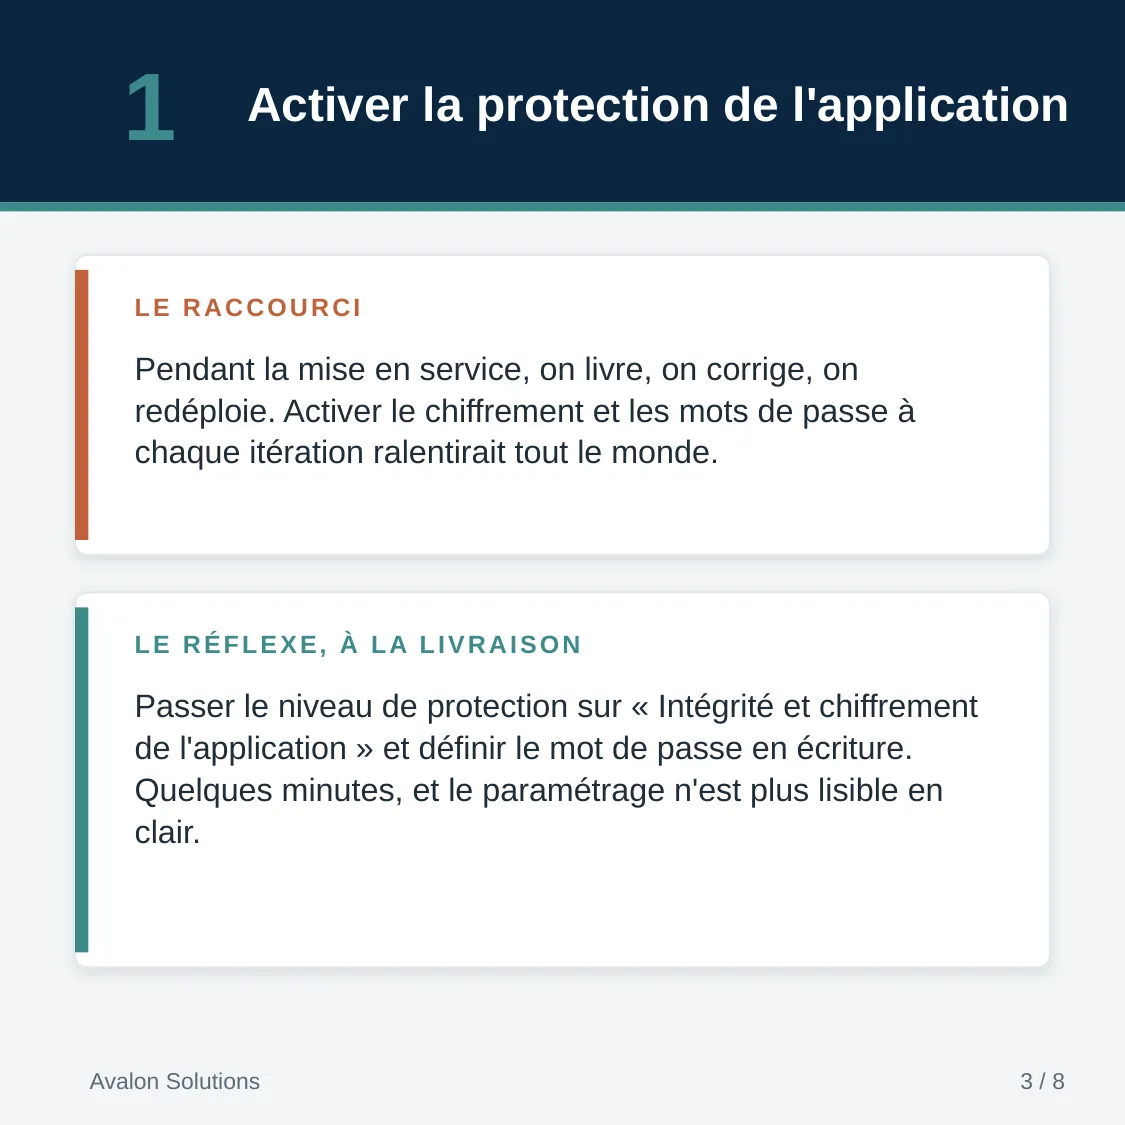
Et ce chiffrement n’a rien de cosmétique : les identifiants d’accès aux bases de données sont stockés à l’intérieur de l’application Panorama elle-même (chaîne de connexion des unités fonctionnelles). Application non chiffrée = ces mots de passe se lisent en clair, et toute la protection des bases tombe avec. Chiffrer l’application, c’est protéger les clés du système.
2. De vrais comptes de service
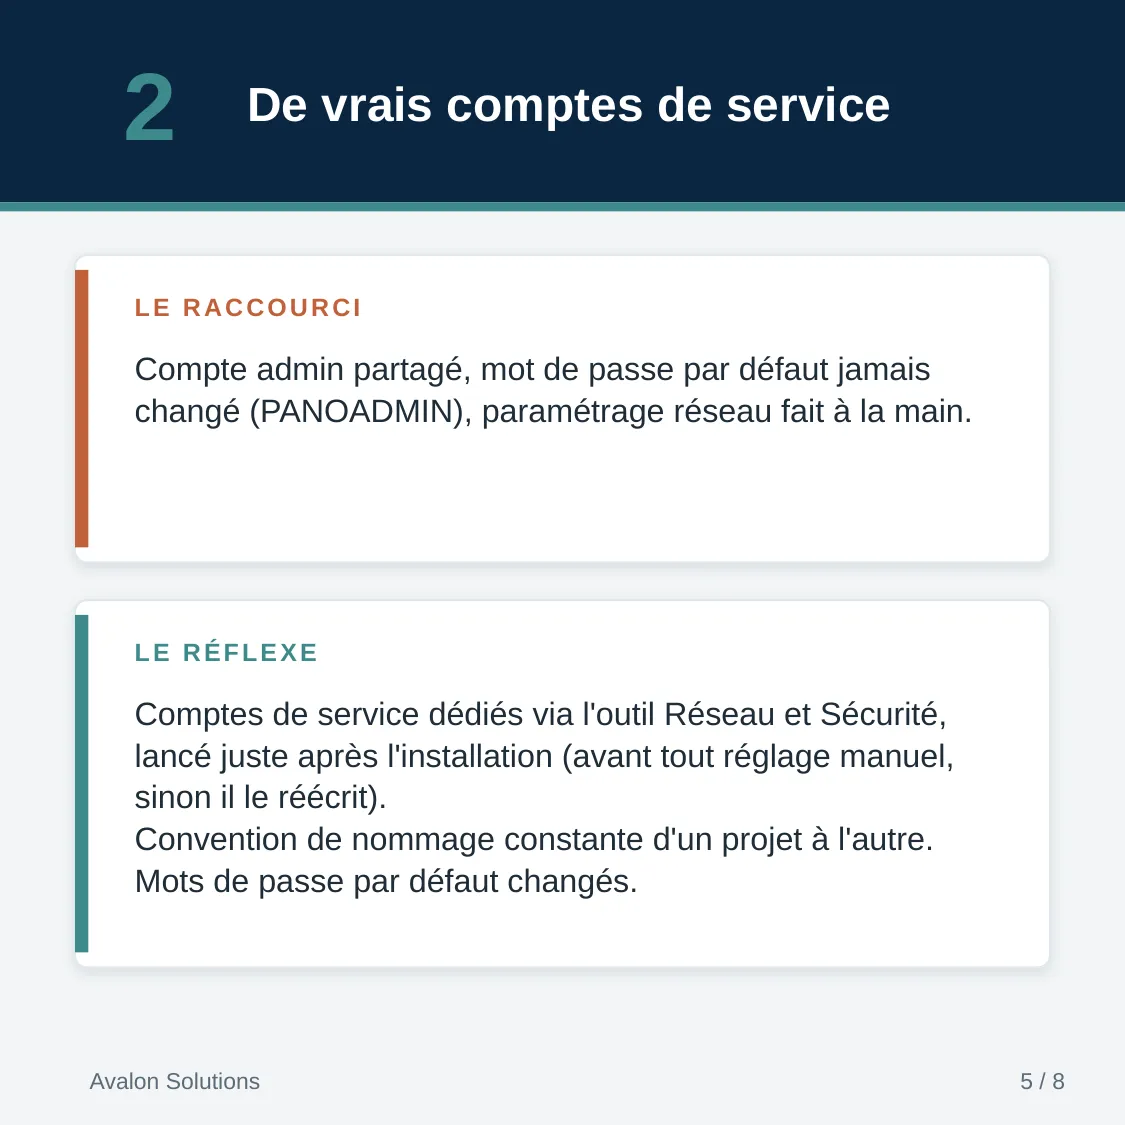
Le raccourci classique : compte admin partagé, mot de passe par défaut jamais
changé (PANOADMIN), paramétrage réseau fait à la main.
Le réflexe : des comptes de service dédiés via l’outil Réseau et Sécurité, lancé juste après l’installation, avant tout réglage manuel, sinon il le réécrit. Une convention de nommage constante d’un projet à l’autre, et les mots de passe par défaut changés.
3. Chiffrer les communications
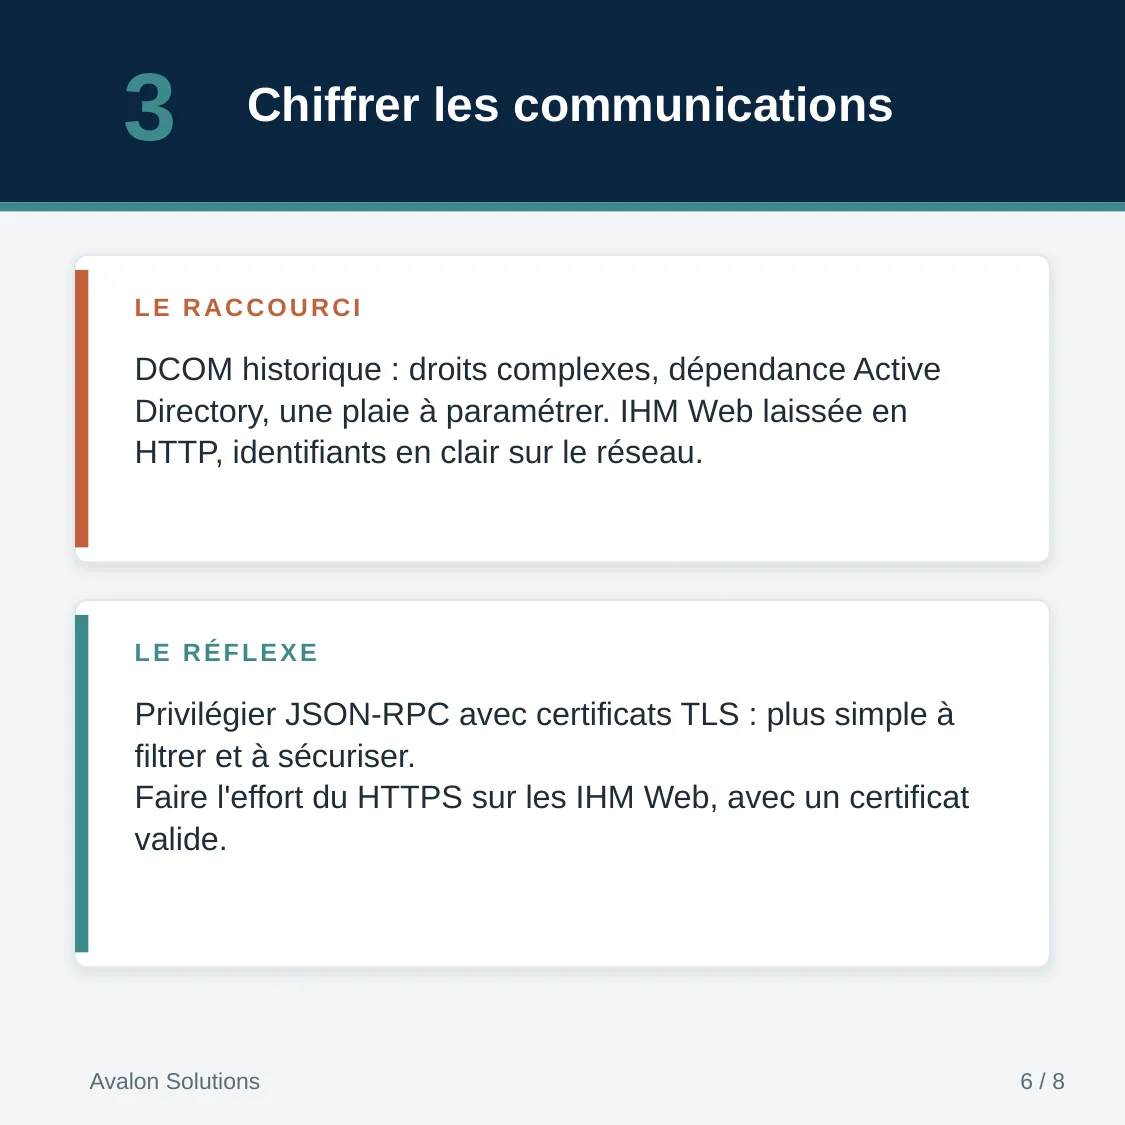
Le DCOM historique cumule les inconvénients : droits complexes, dépendance Active Directory, une plaie à paramétrer. Et l’IHM Web laissée en HTTP fait circuler les identifiants en clair sur le réseau.
Le réflexe : privilégier JSON-RPC avec certificats TLS, plus simple à filtrer et à sécuriser, et faire l’effort du HTTPS sur les IHM Web, avec un certificat valide.
4. Séparer les réseaux
Acquisition (automates, procédé) et affichage (IHM Desktop, IHM Web, bureautique) sur un même réseau à plat : un poste utilisateur ou un navigateur compromis ouvre un chemin direct vers le procédé.
Le réflexe : séparer le réseau d’acquisition du réseau d’affichage. C’est d’ailleurs le principe de l’architecture cible certifiée.
À retenir
Pas une licence en plus. Une configuration à activer. Tout existe déjà dans Panorama.
La question à se poser sur vos installations : le mot de passe est-il réactivé après la mise en service, ou est-ce un angle mort une fois le site livré ? C’est typiquement ce que vérifie notre audit Panorama, et ce que nous transmettons aux équipes en formation.
Cet article prolonge un post publié sur LinkedIn, suivez-nous-y pour les prochains.